Cloud Fortified na Atlassian Marketplace: Požadavky, výdaje a výhody pro podniky

Co potřebujete vědět o Cloud Fortified

  • Certifikace Cloud Fortified potvrzuje připravenost podniku v oblastech zabezpečení, spolehlivosti a podpory aplikací z Atlassian Marketplace.
  • Cloud Fortified a Runs on Atlassian se liší: jeden se zaměřuje na provozní vyspělost, druhý na architekturu a nakládání s daty.
  • Cloud Fortified vyžaduje průběžné testování bezpečnosti, správu zranitelností a provozní procesy, nikoli jednorázové posouzení.
  • Společnost Atlassian nahradí v roce 2026 certifikaci Cloud Fortified certifikací Atlassian Enterprise Certified, která vychází ze stejných zásad podnikového zabezpečení.

Co tento certifikát znamená pro zákazníky, co vyžaduje od vývojářů a proč se investice do zabezpečení aplikací na podnikové úrovni vyplatí.

Aktualizováno v srpnu 2026

Při hodnocení aplikace na Atlassian Marketplace mohou zákazníci porovnávat její funkčnost, cenu, recenze a počet instalací. Mohou také vidět různé značky důvěryhodnosti a bezpečnostní ukazatele.

Tyto značky jsou více než jen vizuální označení. Pomáhají správcům, bezpečnostním týmům a oddělením nákupu pochopit, jak je aplikace postavena, kde se zpracovávají její data a zda dodavatel dodržuje další postupy v oblasti bezpečnosti, spolehlivosti a podpory.

Dva z nejvýznamnějších signálů důvěryhodnosti pro cloudové aplikace jsou „Runs on Atlassian “ a „Cloud Fortified“. Souvisí sice s důvěryhodností, ale odpovídají na různé otázky a neměly by být chápány jako dvě úrovně téže certifikace.

Důležitá aktualizace pro rok 2026: Společnost Atlassian oznámila, že program Cloud Fortified bude nahrazen novým programem Atlassian Enterprise Certified. Zahájení procesu přechodu je plánováno na 3. čtvrtletí roku 2026 a program Cloud Fortified by měl být postupně ukončen do konce roku 2026. Bezpečnostní, spolehlivostní a podpůrné postupy, na nichž je program Cloud Fortified založen, však zůstávají i nadále velmi relevantní a představují pevný základ pro novou certifikaci. (Program Atlassian Enterprise Certified)

Vysvětlení odznaků na Atlassian Marketplace

Runs on Atlassian: kde a jak aplikace běží?

Odznak „Runs on Atlassian “ se zaměřuje především na architekturu aplikace a nakládání s daty.

Tato služba se automaticky aplikuje na oprávněné aplikace Forge, které:

  • využívají výhradně výpočetní výkon a úložiště hostované společností Atlassian,

  • podporují umístění dat v souladu s hostitelským produktem společnosti Atlassian a

  • umožňují zákazníkům kontrolovat povolený odchod externích dat, jako jsou analytické údaje a protokoly.

Zjednodušeně řečeno, služba Runs on Atlassian odpovídá na otázku:

Funguje aplikace v rámci platformy Atlassian a může zákazník kontrolovat, zda jeho data opouštějí toto prostředí?

Tento certifikát je obzvláště cenný pro organizace s přísnými požadavky na umístění dat a jejich zpracování. Nevztahuje se však na každou architekturu aplikace. Například integrace, jejímž hlavním účelem je komunikace s externím podnikovým systémem, může z podstaty své konstrukce vyžadovat externí připojení.

To automaticky neznamená, že je aplikace méně bezpečná. Znamená to pouze, že označení „Runs on Atlassian“ popisuje konkrétní architektonický model, nikoli univerzální bezpečnostní hodnocení. (Runs on Atlassian)

Cloud Fortified: je aplikace připravena pro podnikové použití?

Označení „Cloud Fortified“ má širší zaměření. Bylo zavedeno pro aplikace na Marketplace určené k podpoře větších organizací, regulovaných odvětví a procesů kritických pro podnikání.

Cloud Fortified hodnotí aplikaci a jejího dodavatele ve třech oblastech:

OblastHlavní očekávání ohledně Cloud Fortified
BezpečnostÚčast v programu odměn za nalezení bezpečnostních chyb na Marketplace a plně vyplněná záložka „Ochrana osobních údajů a bezpečnost“
SpolehlivostDefinované cíle v oblasti úrovně služeb, připravenost k produkčnímu provozu, testování klíčových funkcí a řízení incidentů
PodporaPravidelný kontakt s oddělením podpory a reakce na kritické požadavky s vysokou závažností do 24 hodin, pět pracovních dnů v týdnu
Cloud Fortified tedy odpovídá na jinou otázku:

Zavedl dodavatel bezpečnostní, provozní a podpůrné procesy, které se od poskytovatele podnikových aplikací očekávají?

Společnost Atlassian uvádí, že program je navržen tak, aby podnikovým zákazníkům usnadnil hodnocení aplikací na Marketplace a aby způsobilým aplikacím zajistil větší viditelnost mezi zákazníky s požadavky kritickými pro podnikání. (Program Cloud Fortified Apps)

Co program Cloud Fortified znamená pro zákazníky Marketplace

Pro správce Atlassianu, tým zodpovědný za nákup nebo oddělení informační bezpečnosti představuje Cloud Fortified cenný počáteční signál důvěryhodnosti.

Naznačuje, že dodavatel aplikace překročil základní bezpečnostní požadavky platné pro cloudové aplikace na Marketplace a zavedl procesy pro:

  • zveřejňování strukturovaných informací o ochraně osobních údajů a bezpečnosti,

  • předložení aplikace nezávislým bezpečnostním výzkumníkům,

  • vyhodnocování a náprava nahlášených zranitelností,

  • sledování spolehlivosti a reakce na incidenty v produkčním prostředí a

  • poskytování podpory zákazníkům v rámci stanovené doby odezvy.

Program Cloud Fortified však nezaručuje, že aplikace neobsahuje žádné zranitelnosti. Nejedná se také o regulační certifikaci a nezbavuje zákazníka odpovědnosti za posouzení, zda je aplikace vhodná pro jeho prostředí.

Před instalací jakékoli aplikace z Marketplace by zákazníci měli i nadále zkontrolovat:

  • požadovaná oprávnění aplikace,

  • data, ke kterým aplikace přistupuje a která zpracovává,

  • ukládání dat a umístění dat,

  • přenosy dat do zahraničí,

  • pravidla pro uchovávání a mazání,

  • subzpracovatelé a externí služby,

  • řízení zranitelností a incidentů,

  • kontakty na podporu a závazky týkající se reakce a

  • dokumentace dodavatele týkající se ochrany osobních údajů a bezpečnosti.

Tento certifikát představuje dobrý výchozí bod pro provedení hloubkové prověrky, avšak informace, které za ním stojí, jsou stejně důležité jako samotný certifikát.

Co Cloud Fortified vyžaduje od vývojářů

Z pohledu vývojáře není Cloud Fortified pouhým formulářem žádosti ani jednorázovým technickým posouzením.

Dodavatel musí zavést a udržovat procesy týkající se bezpečnostní dokumentace, správy zranitelností, monitorování aplikací, reakce na incidenty, připravenosti k nasazení do produkčního prostředí a podnikové podpory.

Mezi bezpečnostní požadavky patří:

  1. Vyplnění všech relevantních otázek na záložce „Soukromí a bezpečnost “ v Marketplace.

  2. Zaregistrovat aplikaci do programu Atlassian Marketplace Security Bug Bounty.

  3. Poskytnutí dostatečného přístupu a času externím výzkumníkům k otestování aplikace.

  4. Posouzení předložených zjištění ve stanovené lhůtě.

  5. Odstranění kritických a vysoce závažných zranitelností v souladu s bezpečnostními lhůtami společnosti Atlassian.

Požadavky na spolehlivost znamenají další práci. Vývojáři musí posoudit škálovatelnost a výkon aplikace, vypracovat zdokumentovaný plán obnovy služeb, zavést procesy pro řízení incidentů a otestovat základní funkce aplikace v předvydávacím prostředí společnosti Atlassian.

Dodavatelé s certifikací Cloud Fortified musí rovněž poskytnout kontaktní osobu pro technickou podporu a reagovat na kritické požadavky do 24 hodin, a to pět pracovních dnů v týdnu v místním časovém pásmu partnera. (Požadavky certifikace Cloud Fortified)

V praxi mohou být požadavky na spolehlivost a podporu stejně náročné jako požadavky na bezpečnost: reakce na incidenty, monitorování SLO a závazky v oblasti podnikové podpory vyžadují trvalou provozní odpovědnost, nikoli pouze bezpečnostní pracovní postupy.

Jak funguje bezpečnostní program Bugcrowd

Účast v programu Atlassian Marketplace Security Bug Bounty je jedním z klíčových požadavků programu Cloud Fortified.

Program je provozován prostřednictvím platformy Bugcrowd, která propojuje organizace s nezávislými bezpečnostními výzkumníky. Na rozdíl od interního testování prováděného vývojovým týmem program odměn za nalezení chyb vystavuje aplikaci specialistům, kteří mohou přistupovat k jejím oprávněním, API, uživatelským rolím a tokům dat neočekávanými způsoby.

Typický postup je následující:

  1. Partner pro Marketplace určuje, které aplikace a prostředí spadají do rozsahu služby.

  2. Partner připravuje pokyny, testovací účty a informace o nastavení pro výzkumníky.

  3. Bugcrowd pozve výzkumníky do programu.

  4. Výzkumníci testují aplikaci v rámci stanoveného rozsahu.

  5. Potenciální zranitelnosti se předkládají prostřednictvím Bugcrowd spolu s podrobnostmi o jejich reprodukci.

  6. Tým Application Security Engineering společnosti Bugcrowd ověřuje, zda je hlášení reprodukovatelné a spadá do rozsahu programu.

  7. V systému Atlassian Marketplace Security (AMS) je otevřen odpovídající ticket.

  8. Vývojář aplikace do dvou týdnů přijme nebo zamítne posouzenou zprávu.

  9. V případě přijetí vývojář provede opravu, otestuje nápravu a odmění výzkumníka podle závažnosti chyby.

Aby byla aplikace na Marketplace uvedena jako účastnící se programu, musí být v současné době v platnosti alespoň čtyři týdny a musí být pozváno nejméně 100 bezpečnostních výzkumníků. Atlassian navíc nyní vyžaduje, aby programy odměn za nalezení chyb na Marketplace byly veřejné nebo aby se jejich zveřejnění aktivně plánovalo do 30. června 2026. Programy, které se připravují na veřejné spuštění, obvykle potřebují alespoň 250 pozvaných výzkumníků po dobu nejméně dvou týdnů, spolu s dalšími kontrolami připravenosti, jako je financovaný fond odměn a zvládnutelná fronta otevřených kritických nálezů.

Partneři musí zprávy přijmout nebo zamítnout do dvou týdnů poté, co je společnost Bugcrowd roztřídila. Nalezené chyby s kritickou a vysokou závažností musí být odstraněny v souladu s příslušnými bezpečnostními lhůtami společnosti Atlassian. (Program odměn za nalezení bezpečnostních chyb na Marketplace)

Kolik stojí program Bugcrowd?

Společnost Atlassian hradí náklady na platformu Bugcrowd za partnery Marketplace. Vývojář aplikace neplatí za přístup k platformě Bugcrowd a jejím službám.

Partner Marketplace nese odpovědnost za odměny vyplácené výzkumníkům za platné nálezy.

V době psaní tohoto článku společnost Atlassian stanovuje následující strukturu minimálních výplat:

Závažnost zranitelnostiMinimální odměna
P1 – Kritické1 500 USD
P2 – Vysoká900 USD
P3 – Střední300 USD
P4 – Nízká100 USD
P5 – Žádný znatelný dopad na bezpečnost0 USD
Partneři jsou povinni financovat počáteční fond odměn pro Bugcrowd ve výši minimálně 5 000 USD. Jedná se o předem vložený zůstatek, nikoli o automatický poplatek. Odměny za platná nálezy se vyplácejí z tohoto fondu a v případě ukončení programu lze nevyčerpaný zůstatek vrátit. Partneři mohou být nuceni fond doplňovat v závislosti na výplatách za platná nálezy; programy s nedostatečným financováním mohou být pozastaveny.

Duplicitní nahlášení obecně nevyžadují dodatečnou platbu, protože odměna se obvykle vyplácí pouze za první platné nahlášení zranitelnosti. (Náklady na program odměn za nalezení chyb)

Finanční náklady představují pouze jednu část investice. Dodavatel musí rovněž vyčlenit technické kapacity na:

  • definování a udržování rozsahu testování,

  • přípravu testovacích prostředí a dokumentace,

  • komunikaci se společností Bugcrowd a výzkumníky,

  • reprodukci a vyhodnocení nahlášených nálezů,

  • implementaci a testování oprav,

  • v případě potřeby aktualizovat závislosti nebo architekturu a

  • zdokumentovat řešení.

Přesný rozsah práce závisí na složitosti aplikace a na počtu a závažnosti nahlášených nálezů. Měla by proto být vnímána spíše jako průběžná technická povinnost než jako jednorázový projekt.

Platnou zprávu o zranitelnosti by nemělo být chápáno pouze jako dodatečné náklady. Jedná se o příležitost identifikovat a odstranit slabinu dříve, než bude odhalena při auditu ze strany zákazníka nebo zneužita v reálném zákaznickém prostředí.

Z pohledu vývojáře není Cloud Fortified jen jednorázovým kontrolním seznamem. Úvodní práce zahrnují přípravu bezpečného testovacího prostředí, vymezení rozsahu, zdokumentování nastavení pro výzkumníky a začlenění hlášení z platformy Bugcrowd do našeho běžného vývojového procesu. Ještě důležitější je však opakovaná práce: každý platný nález musí být reprodukován, posouzen, opraven, otestován a zdokumentován – často při zohlednění časových lhůt pro nápravu závažnějších problémů. V praxi nečekáme na vznik lístku v systému AMS, než začneme s vyšetřováním; jakmile Bugcrowd zařadí hlášení, můžeme jej již reprodukovat a často i připravit opravu. AMS poté zajišťuje formální sledování a pracovní postup pro zajištění souladu s předpisy pomocí nástroje Atlassian. To vyžaduje značné technické kapacity, ale poskytuje nepřetržitou externí zpětnou vazbu a mnohem jasnější přehled o bezpečnosti aplikace než samotné interní testování.

Martin Fischer, hlavní vývojář ve společnosti Sykora IT

Program odměn za nalezení chyb a penetrační testování nejsou totéž

Probíhající program odměn za nalezení chyb Bugcrowd, který je pro Cloud Fortified vyžadován, by neměl být zaměňován s tradičním penetračním testováním.

Program odměn za nalezení chyb probíhá nepřetržitě. Různí výzkumníci mohou aplikaci v průběhu času prověřovat a hlásit zranitelnosti, kdykoli je objeví.

Penetrační test je strukturované hodnocení s definovaným rozsahem, metodikou a dobou trvání. Jeho cílem je poskytnout systematický přehled o aplikaci v konkrétním časovém okamžiku.

Společnost Atlassian provozuje samostatný program testování penetrace pro Marketplace, a to rovněž prostřednictvím služby Bugcrowd. Prověření bezpečnostní výzkumníci provádějí testování typu „grey-box“ na produkční verzi aplikace nainstalované přímo z Marketplace.

Podle společnosti Atlassian vyžaduje většina aplikací přibližně dva až pět testovacích dnů. Aktuální cena činí 1 000 USD za testovací den a za aplikaci. Společnost Atlassian doporučuje provádět testování jednou nebo dvakrát ročně, zejména po vydání významných aktualizací nebo po zásadních změnách architektury. (Program penetračního testování na Marketplace)

Tyto dva přístupy se vzájemně doplňují:

  • penetrační test nabízí systematické pokrytí během definovaného období,

  • program odměn za nalezení chyb zajišťuje nepřetržitou expozici širší komunitě výzkumníků.

U podnikových aplikací by externí testování bezpečnosti mělo být doplněno také postupy bezpečného vývoje, prověřováním závislostí, revizí kódu, testováním řízení přístupu a interním zajišťováním kvality.

Cloud Fortified a dodržování předpisů

Cloud Fortified nezajišťuje, že aplikace bude v souladu s DORA, NIS2, ISO/IEC 27001 ani žádným jiným předpisem či normou. Žádný z těchto rámců výslovně nevyžaduje, aby zákazníci používali aplikace Cloud Fortified.

Program však může poskytnout užitečné a ověřitelné důkazy při bezpečnostních hodnoceních dodavatelů.

Norma DORA vyžaduje, aby finanční subjekty řídily rizika spojená s externími dodavateli v oblasti informačních a komunikačních technologií (ICT) v rámci svého celkového rámce pro řízení rizik ICT. Směrnice NIS2 obsahuje požadavky týkající se bezpečnosti dodavatelského řetězce, řešení incidentů a řešení zranitelností. Norma ISO/IEC 27001 využívá přístup k řízení bezpečnosti informací založený na rizicích, zatímco řada norem ISO/IEC 27036 se konkrétněji zabývá bezpečností informací ve vztazích s dodavateli. (DORA, NIS2, ISO/IEC 27001, ISO/IEC 27036-2)

Cloud Fortified může tyto posudky podpořit tím, že poskytne důkazy o:

  • transparentní informace o bezpečnosti a nakládání s daty,

  • nezávislé testování zranitelností,

  • definovaných procesů nápravy zranitelností,

  • zdokumentované řízení incidentů,

  • postupy zajišťující spolehlivost a

  • stanovené odpovědnosti v oblasti podpory.

To může snížit míru nejistoty během auditu. Nenahrazuje to však vlastní posouzení rizik ze strany zákazníka, přezkoumání smluv ani povinnosti v oblasti dodržování předpisů.

Naše zkušenosti s Azure Sync pro Jira Assets

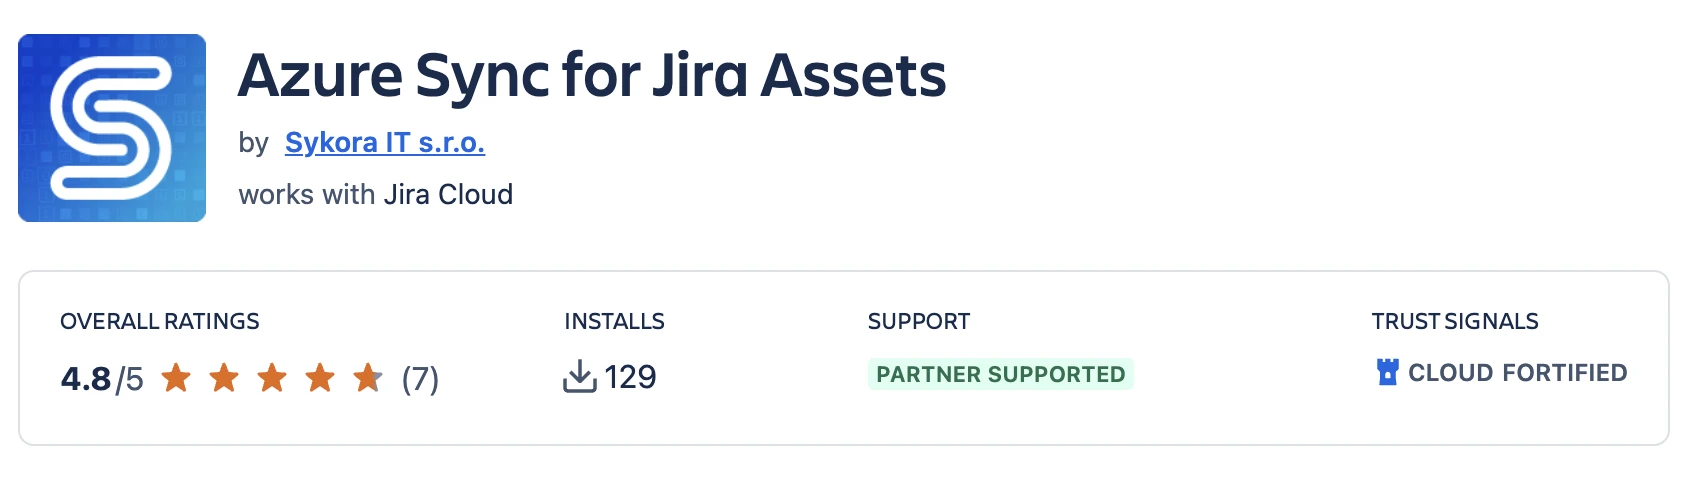
Ve společnosti Sykora IT jsme dokončili proces Cloud Fortified pro Azure Sync for Jira Assets, naší aplikace založené na platformě Forge, která slouží k synchronizaci prostředků Microsoft Azure a objektů Microsoft Entra ID do Jira Assets.

V nabídce aplikace na Marketplace se zobrazuje důvěryhodný symbol Cloud Fortified a potvrzuje se její účast v programu Marketplace Security Bug Bounty.

Pro podnikové zákazníky jsou obecná prohlášení typu „naše aplikace je bezpečná“ málokdy dostačující. Jejich týmy zabývající se bezpečností a dodržováním předpisů obvykle vyžadují zdokumentované odpovědi týkající se oprávnění aplikací, toků dat, ukládání dat, externích služeb, testování zranitelností, řešení incidentů a odpovědností.

Proces Cloud Fortified poskytuje dodavateli strukturovaný základ pro předložení těchto důkazů.

„Cloud Fortified má pro nás jasnou obchodní hodnotu. Umožňuje nám prodávat Azure Sync for Jira Assets podnikovým zákazníkům s důrazem na silnější a ověřitelné bezpečnostní záruky. Pomáhá nám úspěšně projít bezpečnostními a compliance audity u zákazníků a zároveň nám dává větší jistotu, že dodáváme produkt, jehož bezpečnost je neustále prověřována a vylepšována.“

Petr Sýkora, generální ředitel společnosti Sykora IT

Stojí Cloud Fortified za investici?

V případě malé experimentální aplikace určené především pro jednotlivé týmy se finanční a provozní investice mohou zpočátku jevit jako nepřiměřené.

V případě komerční aplikace na Marketplace zaměřené na podnikové zákazníky je náš závěr jasný:

Ano, investice do zabezpečení a provozní vyspělosti na úrovni Cloud Fortified se vyplatí.

Tato investice přináší několik výhod:

  • včasnější odhalování bezpečnostních zranitelností,

  • nezávislé testování nad rámec interního vývojového týmu,

  • jasnější procesy správy a nápravy zranitelností,

  • lepší přehled o aktuálním stavu zabezpečení aplikace,

  • silnější podklady pro audity ze strany zákazníků,

  • větší důvěra ze strany podnikových zákazníků a

  • méně překážek při nákupu a bezpečnostních kontrolách.

Cloud Fortified nezaručuje, že podnikový zákazník aplikaci zakoupí. Nicméně absence ověřitelných bezpečnostních opatření může aplikaci zcela znemožnit projít počátečním hodnocením dodavatele ze strany zákazníka.

Odznak je viditelným výsledkem. Důležitějším přínosem je však bezpečnost a provozní vyspělost, které se rozvíjejí v průběhu získávání a udržování tohoto odznaku.

Další krok: Atlassian Enterprise Certified

Společnost Atlassian oznámila, že program Cloud Fortified bude do konce roku 2026 postupně ukončen a nahrazen programem Atlassian Enterprise Certified.

Nový program ještě více zvyšuje standardy pro podnikové prostředí. Mezi zveřejněné požadavky patří mimo jiné:

  • důkaz o nedávném ročním penetračním testu,

  • veřejného programu odměn za nalezení chyb nebo programu, který se právě chystá být zveřejněn,

  • zdokumentovaná architektura a toky dat, kdy data opouštějí společnost Atlassian,

  • skenování zranitelností v rámci vývojového procesu,

  • veřejné centrum důvěry,

  • certifikace SOC 2 typu II nebo ISO/IEC 27001,

  • zdokumentovaný proces řízení incidentů a veřejně dostupné informace o stavu,

  • dokumentace o přístupnosti a

  • zodpovědná politika v oblasti umělé inteligence pro aplikace, které umělou inteligenci využívají.

Společnost Atlassian uvádí, že zahájení přechodu je plánováno na 3. čtvrtletí roku 2026. Jakmile k němu dojde, společnost Atlassian přestane přijímat nové žádosti o zařazení do programu Cloud Fortified a stávající program bude následně postupně ukončen. (Požadavky certifikace Atlassian Enterprise Certified)

Tento přechod neznamená, že investice do programu Cloud Fortified by se staly zbytečnými. Procesy zavedené v rámci programu Cloud Fortified – včetně externího testování zranitelností, transparentnosti v oblasti bezpečnosti, řízení incidentů a podnikové podpory – tvoří důležitý základ pro nový program.

Vývojáři, kteří se na tuto cestu vydají v roce 2026, by se proto měli soustředit nejen na získání konkrétního certifikátu, ale také na budování udržitelných bezpečnostních a provozních schopností na podnikové úrovni.

Naše doporučení pro správce a uživatele Atlassianu

Při výběru aplikací pro podnikově kritická nebo regulovaná prostředí doporučujeme upřednostňovat aplikace, které poskytují silné signály důvěryhodnosti, jako je Cloud Fortified a, jakmile bude k dispozici, certifikace Atlassian Enterprise Certified.

Správci by také měli prověřit důkazy, na nichž je odznak založen:

  • Jaké informace a oprávnění aplikace vyžaduje?

  • Kde se zpracovávají a ukládají údaje o zákaznících?

  • Opouštějí nějaká data prostředí Atlassian?

  • Kteří subdodavatelé nebo externí platformy jsou do procesu zapojeni?

  • Provozuje dodavatel program odměn za nalezení chyb?

  • Prošla aplikace v nedávné době penetračním testem?

  • Jak se řeší zranitelnosti a bezpečnostní incidenty?

  • Existuje specializovaný kontakt pro bezpečnost a podporu?

  • Jsou pravidla pro uchovávání a mazání dat jasně zdokumentována?

Odznak usnadňuje počáteční výběr, ale zodpovědná správa aplikací stále vyžaduje prověření základních bezpečnostních informací.

Naše doporučení pro vývojáře na Marketplace

Vývojářům, kteří se zaměřují na podnikové zákazníky, doporučujeme investovat do kontrolních mechanismů a procesů, které představuje Cloud Fortified a jeho nástupce, Atlassian Enterprise Certified.

Tato investice může zajistit přístup k zákazníkům, kteří kladou větší důraz na bezpečnost a jejichž aplikace jsou pro podnikání klíčové. Stejně důležité je, že vývojové organizaci poskytuje lepší přehled o bezpečnosti vlastní aplikace a větší kontrolu nad ní.

Na základě našich zkušeností s Azure Sync for Jira Assets může společnost Sykora IT vývojářům na Marketplace poskytnout podporu v následujících oblastech:

  • Vypracování posouzení architektury a zabezpečení aplikace Forge,

  • příprava dokumentace k ochraně soukromí a zabezpečení pro Marketplace,

  • příprava programu Bugcrowd a vymezení jeho rozsahu,

  • vyhodnocení a náprava nahlášených zranitelností,

  • procesy spolehlivosti a řízení incidentů,

  • dotazníky týkající se bezpečnosti pro podnikové zákazníky a

  • příprava na splnění požadavků certifikace Atlassian Enterprise Certified.

Závěrečný odznak je důležitý. Ještě cennější je však úroveň zabezpečení, kterou si během přípravy na jeho získání osvojíte.

Zdroje a další literatura

Klíčové kontakty:

Picture of Martin Fischer

Martin Fischer

Picture of Petr Sýkora

Petr Sýkora

Další informace:

Extending USU Service Management with Azure-Based AI Features

Extending USU Service Management with Azure-Based AI Features

When AI Cloud Meets On-Prem Solutions AI has already become part of our daily lives—whether in our phones, cars, email, or office applications. Most of these innovations are cloud-driven, bringing continuous improvements powered by state-of-the-art AI. But what about on-premise enterprise software? Can it also benefit from these advances while

Migrating to Jira Service Management: Challenges and Best Practices​

Migrace do Jira Service Managementu: Výzvy a osvědčené postupy

Přechod na Jira Service Management: Výzvy a osvědčené postupy Proč je přechod na Jira Service Management víc než jen import dat Organizace, které modernizují své prostředí pro správu IT služeb (ITSM), si jako strategickou platformu stále častěji volí Jira Service Management (JSM). Ať už je zdrojovým systémem USU Service Management (USM),

Field Service Management

Field Service Management: Od tiketu po technika

Klíčové poznatky Field Service Management (FSM) propojuje celý proces terénních služeb od požadavku zákazníka a plánování výjezdu až po práci technika, dokumentaci a uzavření zakázky. Propojený FSM proces spojuje service desk, dispečink a terénní techniky a zajišťuje synchronizaci požadavků, plánů, dat o zařízeních a servisní dokumentace. Mobilní přístup a offline režim jsou pro terénní techniky klíčové, protože